
Edgium / Manual de DNS
Manual de DNS na Edgium: DNS gerenciado, DNSSEC e boas práticas
DNS é o serviço que transforma o nome do seu site, como example.com, no endereço onde ele está. Se ele para, site, e-mail e sistemas param juntos. Este manual explica, sem pressa e sem jargão solto, como a Edgium cuida do DNS por você: criar a zona, trazer o que você já tem, ligar o DNSSEC e evitar os erros mais comuns.
Quer conhecer todas as opções de DNS da Edgium? Veja a página de DNS gerenciado e DNS Slave. As imagens usam dados de demonstração (domínio example.com e endereços de documentação).
Conceitos em poucas palavras
Você não precisa decorar nada disto para usar o painel. Mas, com estas ideias, o resto do manual fica fácil. Os exemplos usam a loja fictícia example.com.
- Servidor autoritativo
- É o servidor que tem a resposta oficial sobre um domínio. Quando alguém pergunta "qual o endereço de
www.example.com?", é ele quem responde de verdade. Os outros só repetem o que ele disse. Na Edgium, esse papel fica nos servidores anycast da rede. - Zona
- É o "caderno" do domínio: a lista de registros (A, MX, TXT e os outros) de
example.com. - Primário (master) e secundário (slave)
- O primário é onde a zona é editada. O secundário guarda uma cópia e responde igual. Se você edita no painel da Edgium, a Edgium é o primário (DNS gerenciado). Se você edita no seu servidor e a Edgium só guarda a cópia, a Edgium é secundária (DNS Slave).
- NOTIFY, AXFR e IXFR
- NOTIFY é o aviso do primário: "mudei a zona". AXFR é a cópia da zona inteira. IXFR copia só o que mudou. Os três só importam quando existe um secundário.
- SOA e serial
- O SOA é o registro de controle da zona. O número de série (serial) sobe a cada mudança, e é por ele que um secundário sabe se está atrasado. O costume é usar a data mais dois dígitos, como
2026110601. O SOA também traz refresh (de quanto em quanto tempo o secundário confere), retry (quando tenta de novo se falhar), expire (quando o secundário desiste de responder se não falar mais com o primário) e minimum (por quanto tempo um "não existe" fica guardado). - TTL
- É o tempo, em segundos, que quem consulta pode guardar uma resposta antes de perguntar de novo. Um TTL de 300 significa 5 minutos. TTL baixo muda rápido, mas gera mais consultas. TTL alto é mais econômico, mas demora a valer. No painel o TTL vai de 60 a 86400 segundos.
- Delegação, NS e glue
- A delegação é o aviso, guardado no registro do domínio (o registrador), de quais servidores respondem por ele. Esses servidores são os registros NS. O glue é o endereço IP de um nameserver que tem o nome dentro do próprio domínio, como
ns1.example.com: sem ele, a internet não teria como achar o nameserver.
Delegação: como a internet acha o seu DNS
O que é. Quando você contrata um domínio, o registrador (por exemplo, o registro.br para domínios .br) guarda a lista de nameservers dele. É nessa lista que a internet descobre quem responde pelo seu DNS. Trocar de provedor de DNS é, no fundo, trocar essa lista.
Exemplo. A loja example.com contratou o DNS gerenciado da Edgium. No registrador, ela troca os nameservers antigos pelos que o painel mostra. A partir daí, quem pergunta pelo site da loja é mandado para a Edgium.
- pergunta do resolvedor
- resposta do registro (os NS)
- resposta da Edgium
Role o diagrama para os lados para ver tudo.
O que a animação mostra, em ordem:
- O resolvedor (o servidor que atende o visitante) pergunta ao registro do domínio quem responde por
example.com. - O registro devolve a lista de NS: os nameservers da Edgium.
- O resolvedor pergunta a um deles qual é o endereço do site.
- A Edgium responde com autoridade. Se houver um master oculto, ele só conversa com a Edgium e não aparece na delegação.
DNS gerenciado: passo a passo
O que é e para quem serve. No DNS gerenciado, a zona do seu domínio fica na Edgium e você edita tudo no painel, com revisão antes de salvar, botão Desfazer e histórico. Serve para quem quer o DNS resolvido, sem manter servidor próprio, e para quem quer a rede anycast e o DNSSEC sem montar nada.
Exemplo. A loja example.com hoje tem o DNS no mesmo lugar da hospedagem. Quer um DNS mais rápido e protegido, e quer colocar a CDN da Edgium na frente do site. Ela vai de DNS gerenciado.
Os passos
- Cadastre o domínio. No painel, adicione o domínio (campo Domínio, botão ADICIONAR). A Edgium procura os registros que já existem e mostra o que achou: "A Edgium está procurando os registros DNS existentes...".
- Revise os registros. É o passo "Revise os registros DNS". Confira se o que apareceu está certo e acrescente o que faltar. Ninguém sabe listar todos os nomes de um DNS, então a busca pode não achar tudo: compare com a zona atual.
- Troque os nameservers no registrador. É o passo "Altere os nameservers". Veja a seção abaixo. Só depois dessa troca a internet passa a perguntar à Edgium.
- Espere e confira. A Edgium confere a delegação sozinha. Quando ela é reconhecida, o domínio fica como delegado à Edgium e você pode ligar a CDN em um subdomínio.
Trazer a zona que você já tem (importar arquivo)
Se você tem o arquivo de zona do DNS atual (o formato do BIND, com extensão .zone, .txt, .db ou .bind), não precisa digitar nada. Na aba Zona DNS, clique em Importar arquivo de zona, escolha o arquivo ou cole o texto e clique em analisar.
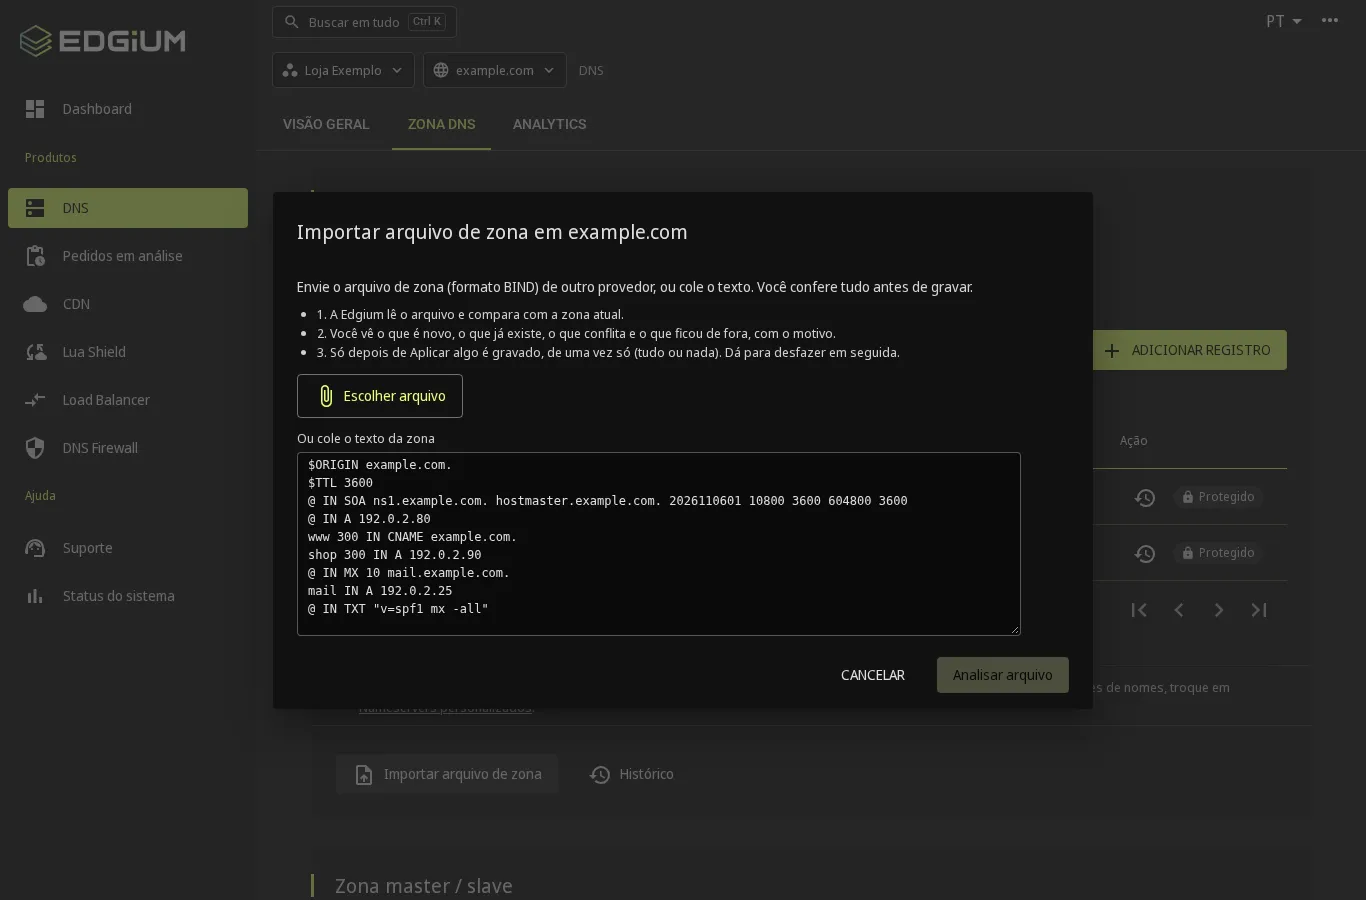
O painel mostra uma prévia e não grava nada ainda. Ela separa o que é novo, o que já existe igual, o que está em conflito e o que foi recusado. Os novos vêm marcados; você desmarca o que não quer e clica em Aplicar alterações. Tudo é aplicado de uma vez só e dá para desfazer logo depois.
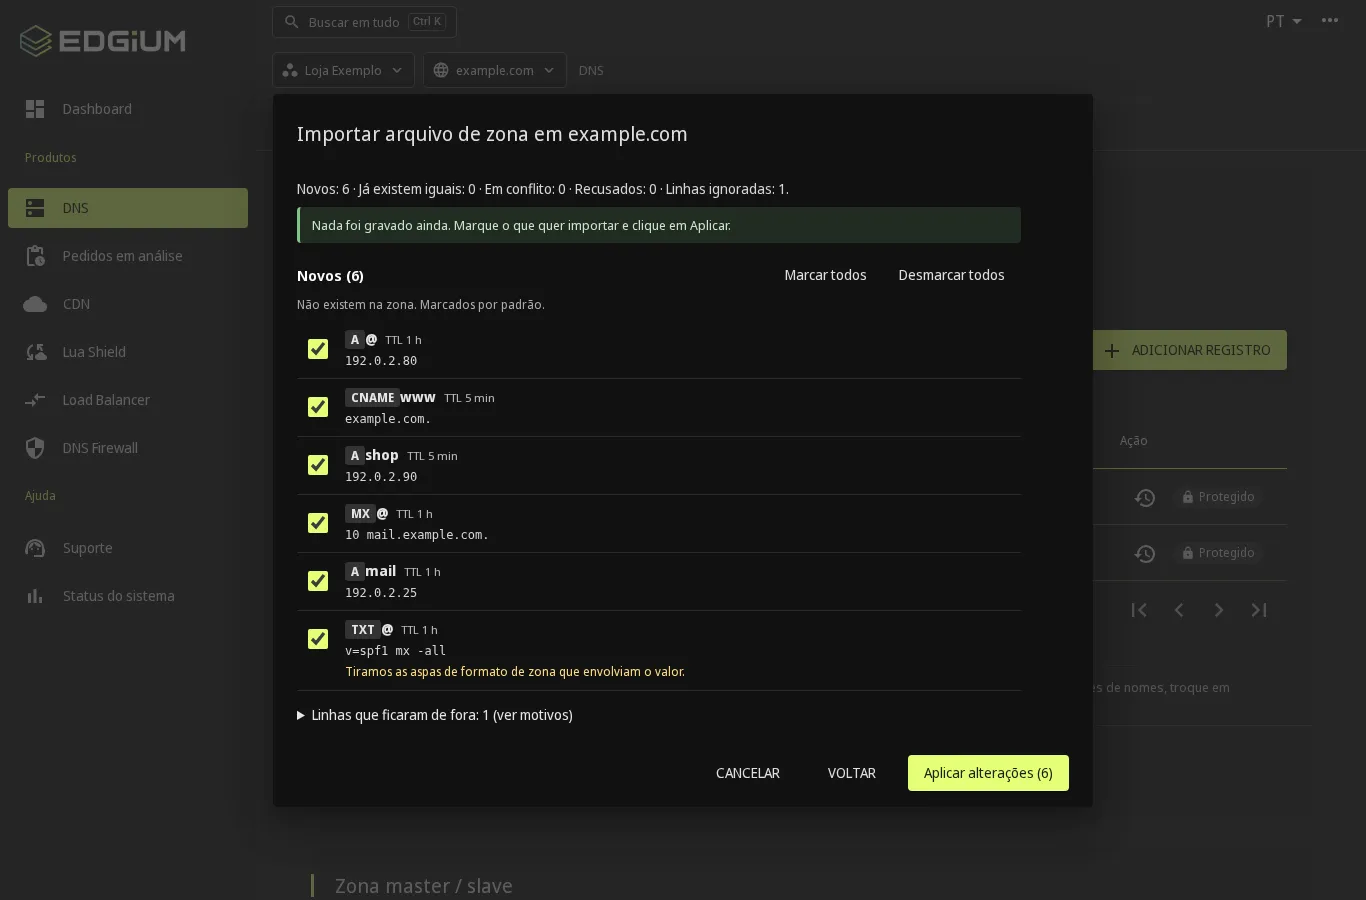
- O registro SOA e os NS do domínio principal não são importados: a Edgium cuida deles.
- Registros de DNSSEC do arquivo são ignorados, porque o painel gera as chaves.
- O arquivo pode ter até 512 KB e 2.000 registros. As diretivas
$INCLUDEe$GENERATEsão ignoradas, com aviso. - TTL fora da faixa de 60 a 86400 segundos é ajustado e marcado na prévia.
Editar registros com segurança
Na aba Zona DNS você cria, edita e apaga registros A, AAAA, CNAME, MX, TXT, SRV e os outros, inclusive curinga (*.example.com). Ao editar, o painel mostra o valor antes e depois e só grava quando você confirma. Depois de salvar, o botão Desfazer devolve o valor anterior, e o Histórico mostra quem mudou o quê e quando. O guia completo está em Gestor de DNS do painel.
Algumas regras que o painel faz valer por você: um CNAME não pode dividir o nome com outros registros (por isso nunca no domínio principal, que já tem SOA e NS), e os registros NS e SOA do domínio principal ficam protegidos.
Trocar os nameservers no registrador
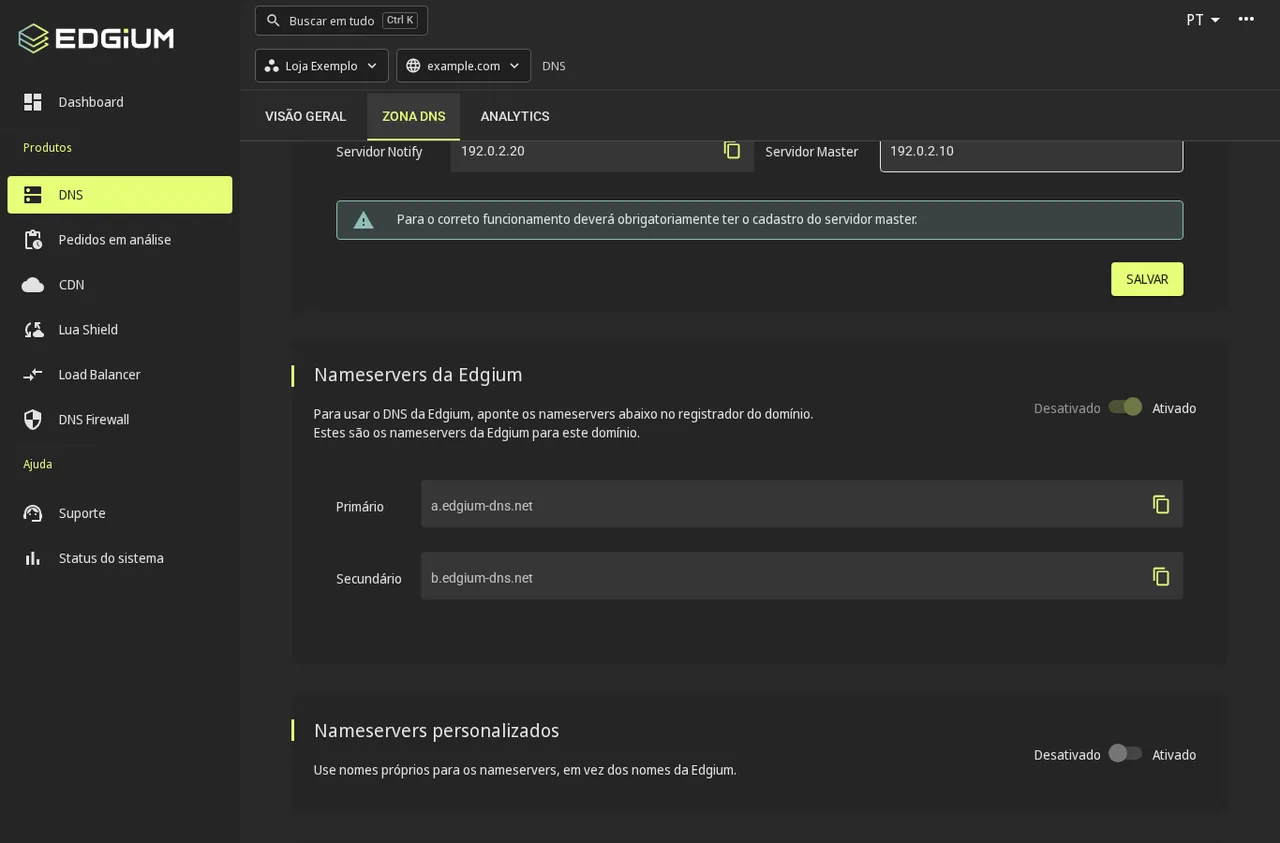
Esta é a única parte que você faz fora do painel da Edgium. O painel mostra os nameservers do seu domínio no quadro Nameservers da Edgium, com o texto "Para usar o DNS da Edgium, aponte os nameservers abaixo no registrador do domínio". Por exemplo, a.edgium-dns.net e b.edgium-dns.net.
- Entre no painel do registrador (no registro.br, é a página do domínio, em alterar servidores DNS).
- Escolha usar outros servidores DNS e substitua a lista pelos dois nameservers do painel. Não deixe nenhum nameserver antigo na lista.
- Salve. A troca pode levar de alguns minutos a algumas horas para chegar a todos.
- Se o domínio tem DNSSEC no provedor antigo, tire o DS antes. Veja os cuidados com o DNSSEC.
Quer nameservers com o nome da sua empresa? O painel tem o bloco Nameservers personalizados, para usar ns1.example.com e ns2.example.com em vez dos nomes da Edgium. Nesse caso o registrador pede o glue, o endereço IP de cada nameserver, e o painel avisa quando ele for necessário.
DNSSEC: o que é e como ligar
O que é, em palavras simples
O DNSSEC é uma assinatura nas respostas do DNS. Ela prova duas coisas: que a resposta veio do dono da zona e que ninguém a trocou no caminho. É como o lacre de um envelope: o conteúdo continua legível, mas você sabe se foi aberto.
O que ele protege. Envenenamento de cache (alguém faz um servidor guardar um endereço falso), desvio de tráfego (o visitante vai para um servidor que não é seu) e, como consequência, site e e-mail falsos usando o seu nome.
O que ele não protege. Ele não esconde nem criptografa a consulta: quem está na rede ainda vê o nome que você perguntou. E ele não substitui o HTTPS, que protege a conversa com o site. Os dois se completam.
Exemplo. Sem DNSSEC, um atacante consegue fazer um provedor de internet guardar um endereço falso para example.com, e os clientes da loja caem numa cópia do site. Com DNSSEC, o resolvedor que valida percebe que a assinatura não confere e recusa a resposta.
Como funciona: a cadeia de confiança
A zona tem uma chave. O servidor assina os registros com ela e publica a assinatura (registro RRSIG) e a parte pública da chave (registro DNSKEY). Quem confere precisa confiar nessa chave, e é aí que entra o DS: uma impressão digital da chave, guardada no registrador e assinada pelo .br (ou .com, .net...). O .br, por sua vez, tem o DS assinado pela raiz do DNS, cuja chave todo resolvedor já conhece. É uma corrente: raiz, .br, o seu domínio, a resposta.
Em geral há duas chaves: a KSK, que assina a outra chave, e a ZSK, que assina os registros. Também é comum usar uma chave só, a CSK, que faz os dois papéis. O painel da Edgium gera as chaves por você e mostra o tipo da chave junto do DS. Você não precisa guardar nem trocar chave à mão.
- elo confirmado
- resposta validada
Role o diagrama para os lados para ver tudo.
O que a animação mostra, em ordem:
- O resolvedor já confia na chave da raiz do DNS.
- A raiz assina o DS do .br, e o resolvedor passa a confiar no .br.
- O .br assina o DS de
example.com.br, o registro que você publica no registrador. - A zona assina a resposta (RRSIG). Como a chave bate com o DS, a resposta é aceita. Se qualquer elo falhar, o resolvedor recusa.
Como ligar o DNSSEC na Edgium
Antes de começar. O DNSSEC vale para zona gerenciada pela Edgium (DNS gerenciado). O domínio precisa estar com o DNS da Edgium ligado.
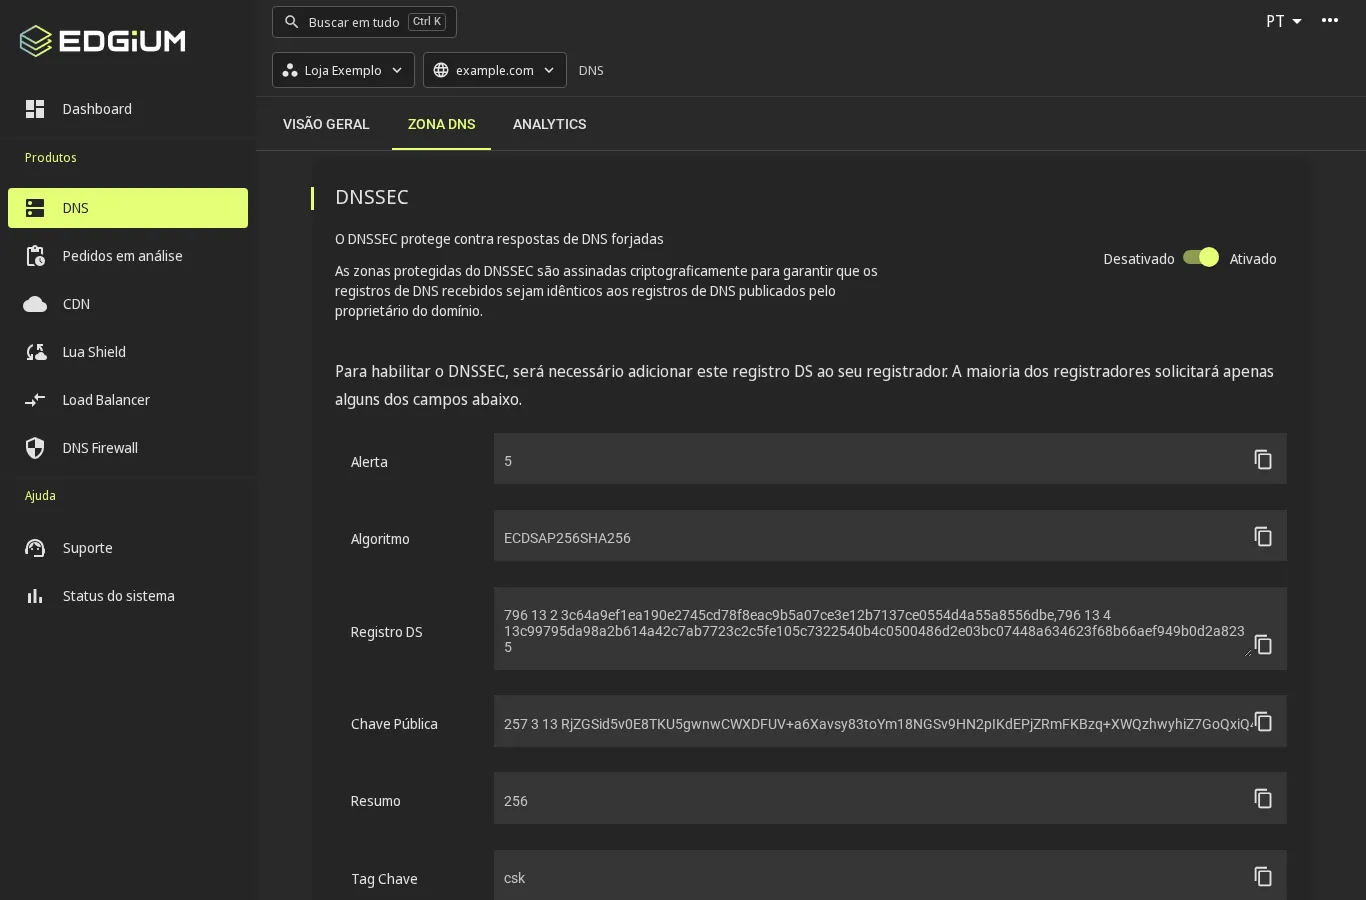
- Ligue o DNSSEC. Na aba Zona DNS, no bloco DNSSEC, mude a chave de Desativado para Ativado. A Edgium cria as chaves e assina a zona.
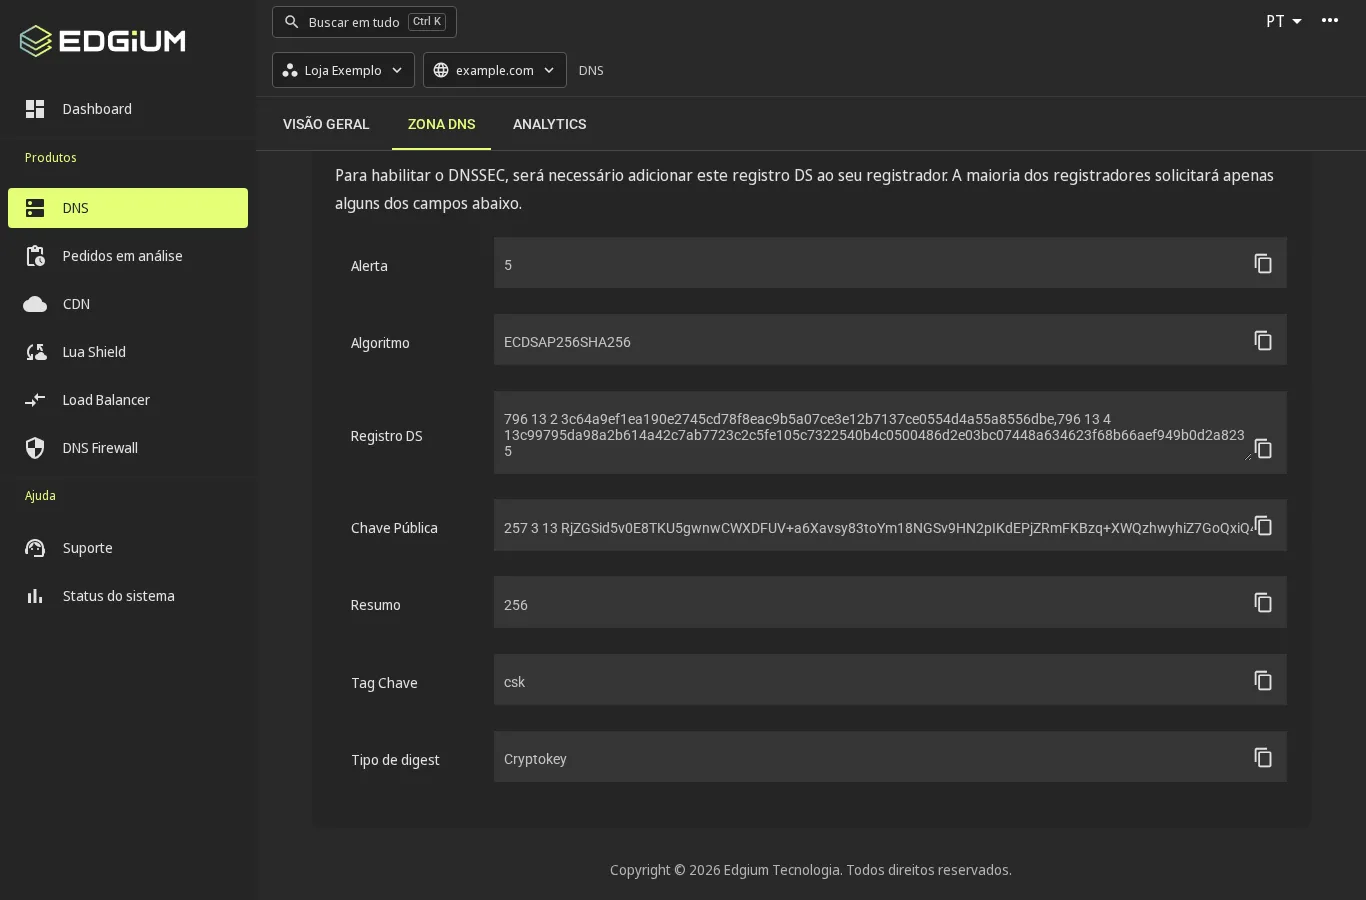
- Copie o DS. O painel mostra o Registro DS, com o botão de copiar. Ele traz quatro dados: key tag, algoritmo, tipo de digest e o digest em hexadecimal, como em
12345 13 2 49FD46E6C4B4.... O painel pode mostrar mais de um DS (digest tipo 2 e tipo 4): publique o tipo 2 se o registrador aceitar só um. - Publique o DS no registrador. Veja abaixo o caminho no registro.br e num registrador genérico.
- Confira. Depois de alguns minutos, teste com
digou numa ferramenta online (veja Como testar).
No registro.br (domínios .br)
- Entre no painel do registro.br e abra o domínio.
- Na parte de servidores DNS, confirme que os nameservers são os da Edgium.
- Abra a seção de DNSSEC e cadastre o DS: key tag, algoritmo (13), tipo de digest (2) e o digest, copiados do painel da Edgium.
- Salve e espere a publicação.
Em outro registrador
Procure por "DNSSEC" ou "DS records" nas configurações do domínio. Alguns registradores pedem os quatro campos separados, outros aceitam a linha inteira do DS, e outros pedem a chave pública (DNSKEY). O painel mostra o Registro DS e a Chave Pública, então você tem as duas formas. Os nomes dos menus mudam de um registrador para outro.
DNSSEC e o DNS Slave
O DNS Slave existe no painel como zona secundária: a Edgium guarda a cópia de uma zona que você edita no seu próprio servidor. Nessa zona, a chave do DNSSEC fica desabilitada, porque quem assina é o primário. Na prática, o DNSSEC é uma função do DNS gerenciado, em que a Edgium é o primário da zona.
Como testar o DNSSEC
Use um terminal com o dig (ou o delv, que faz a validação inteira) e, se preferir, um site de verificação.
# 1) A zona publica a chave?
dig +short DNSKEY example.com @a.edgium-dns.net

# 2) O pai (registrador) publica o DS?
dig +short DS example.com

# 3) A resposta vem assinada? Procure a linha RRSIG
dig +dnssec example.com A @a.edgium-dns.net

# 4) Um resolvedor que valida aceita? Procure a flag "ad"
dig example.com A @1.1.1.1

# 5) Validação completa, passo a passo
delv example.com A
Como ler. No passo 2, uma linha como 12345 13 2 49FD46E6... é o DS no pai: se estiver vazio, o registrador ainda não publicou. No passo 3, a presença de RRSIG mostra que a resposta está assinada. No passo 4, a flag ad (authenticated data) nos cabeçalhos quer dizer que o resolvedor validou a cadeia. No delv, o resultado esperado é fully validated; resolution failed ou broken trust chain aponta DS errado ou ausente. Se o domínio ficou fora do ar depois de ligar, veja Erros comuns.
Sites de verificação. O DNSViz e o Verisign DNSSEC Debugger desenham a cadeia e apontam o elo que falhou. Digite o domínio e leia o resultado: verde é cadeia completa; vermelho mostra onde quebrou.
Quem precisa de DNSSEC
- Bancos e meios de pagamento. O domínio é o endereço onde o cliente confia. Um desvio de DNS leva a um site falso com o nome do banco. Por isso o DNSSEC é padrão no setor.
- Governo, justiça e saúde. Sistemas públicos e de dados sensíveis são alvo frequente de desvio. O DNSSEC protege o caminho até o serviço.
- E-mail com DANE ou MTA-STS. O DANE publica no DNS a chave do servidor de e-mail e só funciona com DNSSEC. O MTA-STS, que obriga criptografia no envio, fica mais forte com o DNS assinado.
- Domínio de marca. Quem tem um nome conhecido e muita gente confiando nele ganha uma camada extra contra desvio.
- Domínios .br com exigência. Segundo o Registro.br, o DNSSEC é obrigatório nas categorias B.BR, BET.BR, DEF.BR, JUS.BR, LEG.BR, MP.BR e TC.BR, e opcional nas demais. Confira a regra atual da sua categoria na página de categorias do Registro.br.
Cuidados com o DNSSEC
1. Nunca troque de provedor com o DS antigo no lugar. Se os nameservers novos não têm a chave do DS que está no registrador, quem valida DNSSEC recusa as respostas e o domínio parece fora do ar. A ordem segura é: tirar o DS, esperar o TTL, trocar os NS e só então ligar o DNSSEC no novo provedor e publicar o DS novo.
- passo atual
- o que não fazer
Role o diagrama para os lados para ver tudo.
O que a animação mostra, em ordem:
- Tire o DS do provedor antigo no registrador.
- Espere o TTL do DS (o tempo que os caches guardam a informação, em geral até 1 dia) para ele sumir de todo lugar.
- Troque os nameservers para o novo provedor, com a zona já pronta lá.
- Ligue o DNSSEC no novo provedor e publique o DS novo.
O painel protege você de um erro parecido: ao desligar o DNSSEC, ele pergunta "Desligar o DNSSEC?" e avisa "Retire antes o registro DS no registrador do domínio. Com o DS lá e o DNSSEC desligado aqui, o domínio para de resolver."
2. Desligar com segurança. Tire o DS no registrador, espere o TTL do DS passar e só então desligue o DNSSEC na zona. Nunca o contrário.
3. DS errado. Se o DS cadastrado não bate com a chave da zona (digitado errado, copiado de outra zona, chave trocada), o resultado é o mesmo: domínio fora do ar para quem valida. Copie sempre o DS do painel, pelo botão de copiar, e confira com dig DS.
4. Troca de chave (rollover). Chaves podem ser trocadas de tempos em tempos. Troque sempre mantendo uma chave válida durante a transição e só publique um DS novo quando a equipe da Edgium orientar. Se você receber um aviso de troca ou precisar trocar a chave, fale antes com suporte@edgium.net.
5. TTL. TTL alto no DS e nos NS atrasa qualquer correção. Antes de mudanças grandes, reduza o TTL com antecedência.
Boas práticas de DNS
- TTL por tipo, e antes de mudanças. Registros que quase não mudam (MX, TXT de SPF, NS) podem ter TTL de 1 hora a 1 dia. Registros que você troca com frequência (A de um site em migração) ficam em 5 minutos. Antes de uma mudança planejada, baixe o TTL um dia antes, faça a troca e suba de novo depois. Exemplo: a loja vai trocar o servidor do site; um dia antes ela põe o TTL do A em 300 e, no dia, a troca vale em minutos.
- Serial no formato AAAAMMDDnn. Se você mantém a zona num servidor próprio, use a data mais dois dígitos (
2026110601) e suba o número a cada mudança. Serial que volta para trás faz o secundário ignorar a mudança. No DNS gerenciado, a Edgium cuida do serial. - Pelo menos dois nameservers, em redes diferentes. Com um nameserver só, uma falha derruba tudo. Com dois, mas na mesma rede ou no mesmo datacenter, uma falha de rede derruba os dois. A Edgium responde por uma rede anycast, com o mesmo IP em vários pontos, no Brasil e no exterior.
- DNSSEC com cuidado na troca. Ligue o DNSSEC em domínios importantes e siga a ordem segura de troca de provedor e de chave, descrita acima.
- CAA: quem pode emitir certificado. O registro CAA diz quais autoridades certificadoras podem emitir certificado para o seu domínio. Se você usa o certificado automático da CDN da Edgium, autorize o Let's Encrypt, por exemplo
example.com. CAA 0 issue "letsencrypt.org". Se existir um CAA que não autoriza o Let's Encrypt, o painel avisa e o certificado não é emitido até você corrigir. - SPF, DKIM e DMARC para o e-mail. SPF (
v=spf1 mx -all) diz quem pode enviar e-mail pelo domínio. DKIM assina cada mensagem. DMARC diz o que fazer com mensagem que falha nos dois. Sem eles, e-mail legítimo cai em spam e o seu domínio fica fácil de falsificar. Comece o DMARC emp=nonepara observar e endureça aos poucos. - Não use CNAME no domínio principal. O domínio principal (o "apex",
example.comsem nada antes) já tem SOA e NS, e o CNAME não pode dividir o nome com outros registros. Use registros A e AAAA. Na CDN da Edgium, o domínio principal funciona sem CNAME. - Evite registros órfãos. Um CNAME que ainda aponta para um serviço que você cancelou pode ser tomado por outra pessoa (o chamado subdomain takeover), que passa a publicar conteúdo no seu nome. Revise a zona de tempos em tempos e apague o que não usa. O histórico do painel ajuda a saber o que cada registro é.
- Contato do domínio e renovação em dia. De nada adianta um DNS perfeito se o domínio vence. Mantenha o e-mail do titular atualizado no registrador e ligue a renovação automática ou um lembrete.
- Monitore. Teste de tempos em tempos (
digem cada nameserver), observe o serial nos secundários e acompanhe o uso na aba Analytics do painel.
Erros comuns e como resolver
O domínio não resolve depois de ligar o DNSSEC
Quase sempre o DS no registrador está errado ou sobrando. Confira com dig DS example.com e compare com o painel. Se não der para corrigir na hora, tire o DS no registrador: o domínio volta quando o TTL passar.
A internet ainda mostra o DNS antigo
A troca de nameservers e o TTL levam tempo. Confira o que o registrador publica com dig NS example.com e pergunte direto à Edgium com dig example.com @a.edgium-dns.net. Se a Edgium responde certo e o resto não, é questão de esperar o cache.
Delegação lame (lame delegation)
Acontece quando o registrador aponta para um nameserver que não tem a zona e responde sem autoridade. Confira se todos os nameservers listados no registrador são os que o painel mostra e se a zona existe nos dois.
O painel recusou um registro
A mensagem aparece no campo, dizendo o que corrigir. Os motivos mais comuns são um CNAME dividindo o nome com outro registro, TTL fora de 60 a 86400 e um valor com formato inválido.
Certificado não emite na CDN
Veja se existe um CAA que não autoriza letsencrypt.org e se o domínio já está delegado à Edgium.
O que mandar para o suporte. Se não resolver, escreva para suporte@edgium.net com: o domínio, o que você esperava e o que aconteceu, a hora, e a saída dos comandos dig NS example.com, dig DS example.com e dig example.com @a.edgium-dns.net.
Precisa de ajuda?
Para dúvidas e erros, escreva para suporte@edgium.net. Mais guias: DNS gerenciado e DNS Slave, gestor de DNS do painel e ativar um subdomínio na CDN.
Perguntas frequentes
O que é o DNS gerenciado da Edgium?
É o serviço em que a zona do seu domínio fica na Edgium e você edita os registros no painel, com revisão antes de salvar, Desfazer e histórico. As respostas saem de uma rede anycast, com pontos no Brasil e no exterior.
Posso importar a zona que já tenho?
Sim. Na aba Zona DNS, use Importar arquivo de zona e cole ou envie o arquivo no formato BIND. O painel mostra uma prévia, não grava nada até você aplicar e permite desfazer logo depois.
Como ligo o DNSSEC?
Na aba Zona DNS, no bloco DNSSEC, mude a chave para Ativado. Copie o Registro DS que o painel mostra e cadastre no registrador do domínio. Depois confira com dig ou no DNSViz.
O DNSSEC criptografa a consulta de DNS?
Não. Ele assina as respostas para provar que vieram do dono da zona e não foram trocadas, mas a consulta continua visível. Ele também não substitui o HTTPS.
Como desligo o DNSSEC com segurança?
Tire o registro DS no registrador, espere o TTL do DS passar e só então desligue o DNSSEC na zona. Desligar na zona com o DS ainda no registrador deixa o domínio fora do ar.
Dá para ter DNSSEC no DNS Slave?
No painel, não: a chave do DNSSEC fica desabilitada em zona secundária. O DNSSEC é uma função do DNS gerenciado.
Como evito derrubar o domínio ao trocar de provedor de DNS?
Se há DNSSEC, siga a ordem: tire o DS, espere o TTL, troque os nameservers e então ligue o DNSSEC no novo provedor e publique o DS novo.
Quer migrar o seu DNS?
Conte quantas zonas você tem e onde elas estão hoje. A gente indica o caminho e acompanha a troca.